


Comment une étiquette EAS RFID UHF déclenche son alarme : l'histoire du niveau de puce- que la plupart des fournisseurs ignorent
Jul 14, 2026
Laisser un message
Un détaillant déploie des étiquettes UHF en s'attendant à ce que chaque étiquette sur une veste fasse silencieusement deux tâches à la fois : alimenter le système d'inventaire avec un EPC unique et crier à la porte si cette veste repart impayée. Le premier travail est la raison pour laquelle RAIN RFID a été conçu. La seconde est celle où de nombreux projets découvrent que la fonction UHF RFID EAS n'est pas la fonctionnalité de commutateur à bascule-a- impliquée dans la puce de la fiche technique. L'écart entre « la puce prend en charge EAS » et « l'alarme se déclenche réellement à votre sortie » est rempli de mots de configuration, de mots de passe d'accès et de micrologiciels de lecteur qui prononcent la bonne commande ou ne le font pas silencieusement. Il s’agit d’une promenade à travers cette lacune, depuis le silicium.

La commande d’alarme que la norme Gen2 n’a jamais définie
Voici ce qui fait trébucher la plupart des-intégrateurs novices. L'interface aérienne GS1 EPC UHF Gen2v2, le même protocole normalisé que la norme ISO/IEC 18000-63, spécifie comment un lecteur inventorie, lit, écrit, verrouille, tue et même cache de manière intraçable une balise. Il ne définit pas une seule commande obligatoire de surveillance électronique des articles à laquelle chaque puce 860 – 960 MHz doit obéir. Le comportement antivol sur une étiquette UHF est donc une extension du fournisseur de puces, et non une garantie de protocole, c'est exactement pourquoi deux inlays annonçant tous deux la prise en charge RFID EAS peuvent se comporter de manière totalement incompatible sur la même porte.
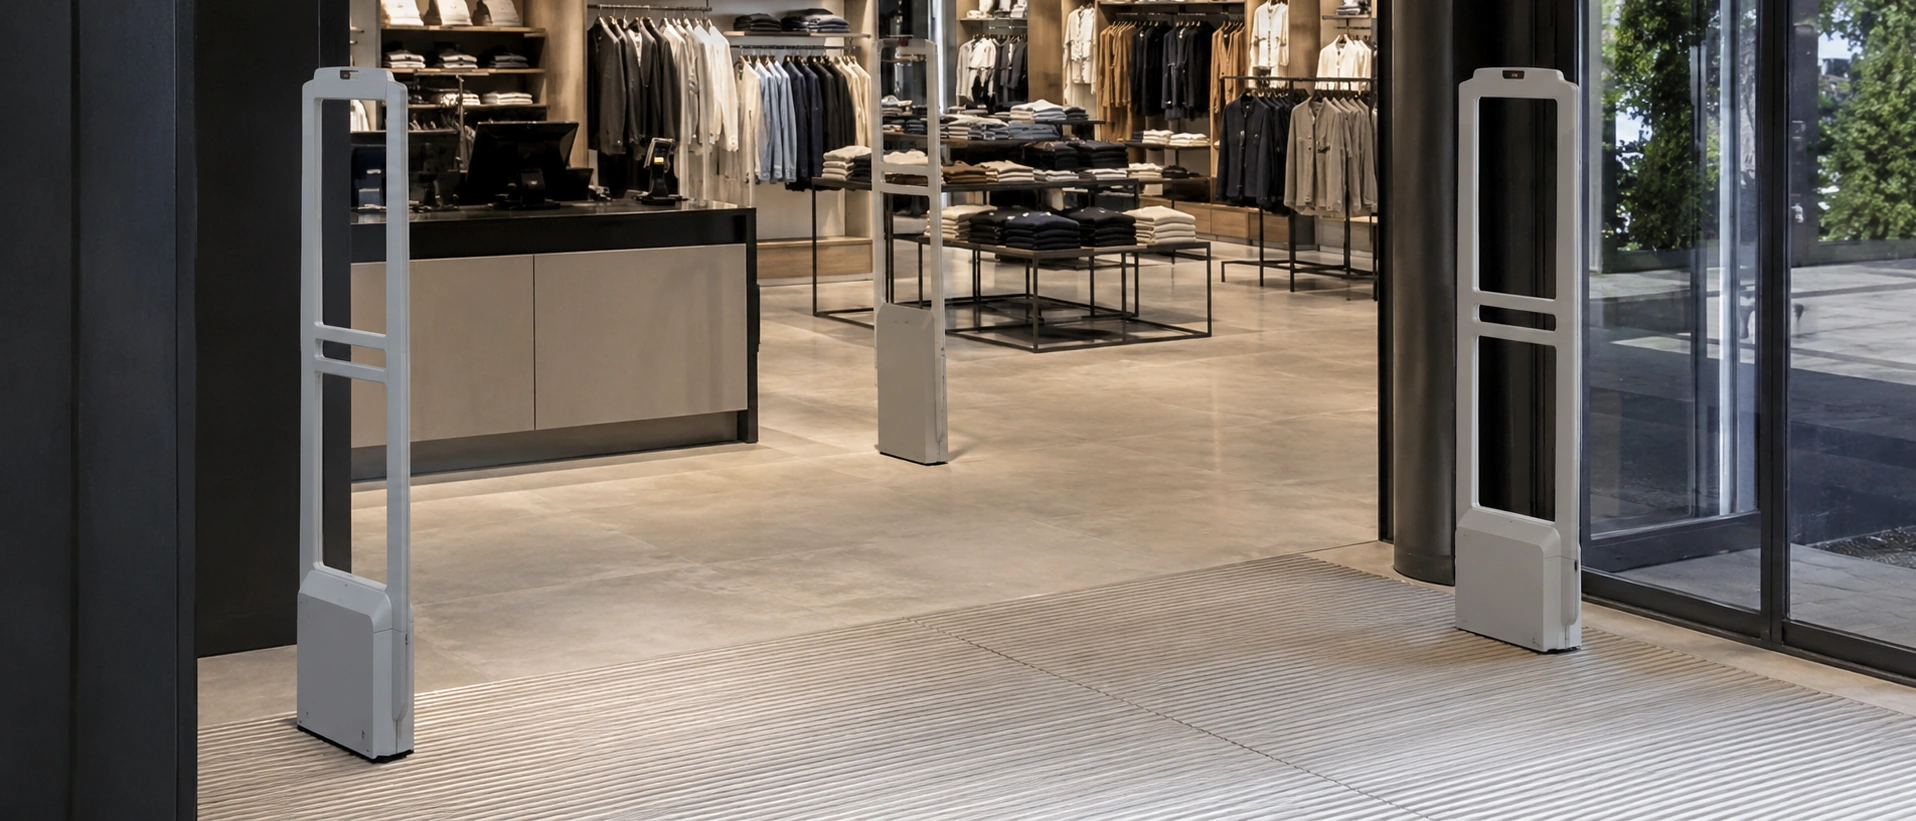
Il est utile de se rappeler ce que signifie EAS sous l’acronyme. La surveillance électronique classique des articles est un dispositif en trois - : une étiquette sur l'article, une étape de désactivation ou de détachement au point de vente et des socles d'antenne à la sortie qui déclenchent une alarme lorsqu'ils détectent une étiquette qui n'a jamais été désarmée. Les systèmes RF, acousto-magnétiques et électro-magnétiques le font avec un circuit résonant accordé qui ne porte aucune identité : la porte saitquelque choses'en va, jamaisquoi. Transférer ce même travail sur une étiquette RFID UHF modifie la physique et le modèle de données, et le silence de la norme sur la façon de le faire est à l'origine de presque toutes les surprises qui suivent.
Ce que fait réellement le bit PSF à l’intérieur du silicium
Sur les puces qui implémentent l'antivol de manière native (la ligne UCODE de NXP est l'exemple de référence sur lequel la plupart des incrustations du marché sont construites), le mécanisme est un indicateur d'état du produit, un seul bit placé dans un mot de configuration. Vous l’armez ou l’effacez avec une commande ChangeEAS. Une fois cet indicateur défini, la balise répondra à une commande EAS_Alarm dédiée en rétrodiffusant un code d'alarme fixe de 64 bits, et elle le fera à partir de l'état prêt sans avoir besoin d'une sélection ou d'une requête au préalable (NXP). Sur un composant à haute sensibilité-comme la série UCODE G2iM, évalué à environ -17,5 dBm, cette réponse d'alarme tient à la portée utile avec une simple antenne-port. C'est tout l'intérêt de la signalisation d'alarme RFID EAS au niveau de la puce : l'étiquette porte son propre état armé-ou-désarmé, de sorte que le lecteur de sortie n'a pas besoin de connexion en direct à une base de données principale pour décider s'il doit émettre un son.
Comparez cela avec le fonctionnement d'un système-basé sur l'identité. Si vous comptiez uniquement sur l'EPC, le portail devrait inventorier l'étiquette et comparer l'EPC à la question "Est-ce que cela a été vendu ?" enregistrez quelque part, puis décidez. L'approche PSF réduit cet aller-retour en un seul code rétrodiffusé. Rapide, autonome-et (c'est important devant une porte bondée) il ne s'étouffe pas lorsque le réseau a le hoquet. Le problème est qu'il n'existe que sur les puces qui ont choisi de le construire, et cela ne fonctionne que si le lecteur de l'autre côté connaît réellement la commande.

Un bit EAS dédié par rapport à celui que vous gravez dans la mémoire
Lorsqu'une puce n'a pas d'indicateur antivol natif-, la solution de contournement courante consiste à la simuler. Vous réservez un ou plusieurs bits dans la banque EPC ou dans la banque de mémoire utilisateur, définissez une valeur qui signifie « armé », l'écrivez pendant l'encodage et programmez le lecteur de sortie pour analyser ces bits à chaque fois qu'il inventorie une balise. Cette approche simulée du bit UHF EAS est véritablement universelle, fonctionnant sur n'importe quelle puce Gen2 conforme, quel que soit le fournisseur, mais elle achète cette universalité à un coût réel en termes de vitesse et de propreté.
La comparaison ci-dessous représente le compromis-qui mérite d'être internalisé avant d'engager une incrustation dans un projet :
| Dimension | EAS natif (bit PSF) | EAS simulé (EPC/utilisateur-bits de mémoire) |
|---|---|---|
| Exigence de puce | Seules les puces qui l'implémentent (par exemple la famille UCODE) | N'importe quelle puce EPC Gen2v2 |
| Vitesse d'alarme | Une EAS_Alarm rapide, réponse fixe de 64 bits à partir de l'état prêt | Inventaire complet + analyse de bits à chaque lecture |
| Dépendance back-end | Aucun; le statut est inscrit sur l'étiquette | La logique du lecteur (et souvent une recherche) décide |
| Charge de lecture | Doit prendre en charge la commande du fournisseur, sinon il revient | Doit être programmé pour lire et interpréter les bits personnalisés |
| Portabilité entre puces | Faible; spécifique au fournisseur- | Haut; fonctionne partout |
Où ces intégrations UHF EAS se cassent réellement
C’est la section que les fiches techniques n’écrivent jamais, et c’est là qu’un fournisseur expérimenté gagne sa vie. Le ticket d'assistance le plus courant « le bit EAS ne changera pas » n'a rien à voir avec une étiquette défectueuse. La spécification de la commande de puce est sans ambiguïté sur ce point : ChangeEAS s'exécute uniquement à partir de l'état Sécurisé, et bien que le mot de passe d'accès soit toujours à son valeur par défaut -zéro, la commande est ignorée en silence, laissant la balise dans l'état dans lequel elle se trouvait déjà (NXP). Neuf fois sur dix, la solution à une configuration de désactivation RFID EAS bloquée consiste simplement à définir un mot de passe d'accès différent de -zéro avant d'essayer d'armer le drapeau.
Sur nos propres lignes de codage, nous traitons "définir le mot de passe, puis armer PSF, puis relire le code de 64-bits pour confirmer" comme trois étapes non-négociables, car ignorer la relecture est la façon dont toute une bobine d'étiquettes est expédiée avec l'air armée et se comportant désarmée.
Le côté lecteur a son propre mode de défaillance silencieux. Si le micrologiciel du lecteur de sortie n'a jamais implémenté la commande EAS_Alarm dédiée, la détection dans un système RFID EAS fonctionne toujours : vous vous contentez d'émettre une sélection par rapport à l'indicateur du mot de configuration, puis une requête, et d'inventorier uniquement les balises armées. Il est fonctionnel, mais il est plus lent que la commande d'alarme ponctuelle-, et cette latence se fait sentir précisément là où vous pouvez le moins vous le permettre : une porte très fréquentée pendant un week-end chargé. Voici une variable que la plupart des fournisseurs ne mettront pas par écrit. Lors de nos propres tests au banc, la prise en charge dédiée d'EAS_Alarm sur les lecteurs fixes grand public avec lesquels nous travaillons est loin d'être universelle, donc avant de valider une incrustation, il vaut la peine de demander le lecteur spécifique-plus-le couplage de puces qui a été réellement validé, et non une case à cocher générique "compatible".
Avez-vous toujours besoin de portes RF à la porte ?
L’argument tentant est que l’UHF rend les socles traditionnels obsolètes. La réponse honnête de l'ingénierie est que ce n'est pas le cas, du moins pas encore, et prétendre le contraire est un moyen fiable de voir un chiffre de prévention des pertes-empirer. Ce que l'UHF ajoute, c'est l'intelligence au niveau de l'objet : la porte peut désormais vous le direlequelSKU est parti et quand, pas seulement qu'une alarme s'est déclenchée. Ce qu’il n’ajoute pas automatiquement, c’est la dissuasion brutale et visible d’une étiquette rigide et d’un piédestal, et la dissuasion fait plus de travail que ne le pensent la plupart des feuilles de calcul.
La tendance récurrente dans le commerce de détail est que lorsqu'une stratégie RFID EAS s'appuie uniquement sur les données et supprime les moyens de dissuasion physiques visibles, la démarque inconnue a tendance à augmenter plutôt qu'à se maintenir.
Ce que les chiffres justifient réellement
En prenant du recul par rapport au silicium, l’analyse de rentabilité du marquage mérite d’être présentée en chiffres que votre équipe financière reconnaîtra. La démarque inconnue aux États-Unis a atteint environ 112,1 milliards de dollars au cours de l'exercice 2022, soit environ 1,6 % des ventes, selon l'enquête de sécurité de la National Retail Federation (FRN). Le côté adoption est moins contesté. Environ les trois-quarts des grands détaillants utilisaient déjà la RFID ou prévoyaient de le faire d'ici deux ans, et les déploiements de marque sont passés de l'inventaire-uniquement à la détection des pertes.
Choisir une balise UHF EAS qui ne vous bloquera pas
| Critère de sélection | Que confirmer |
|---|---|
| Prise en charge de l'antivol de puce- | PSF/EAS_Alarm natif, ou allez-vous simuler avec des bits de mémoire EPC/utilisateur- ? |
| Correspondance de la commande du lecteur | Le micrologiciel du lecteur de sortie implémente-t-il la commande d'alarme du même fournisseur ? |
| Région de fréquence | Vous êtes à l'écoute de la tranche de 860–960 MHz de votre marché (par exemple . 902–928 contre 865–868) ? |
| Facteur de forme | Étiquette souple, étiquette rigide ou incrustation double-technologique à placer à côté des portails existants ? |
| Encodage et vérification | Le mot de passe d'accès est-il défini et l'état d'armement relu--vérifié en usine ? |
Voici la règle de décision promise plus tôt, celle qui résout la question natif-contre-simulé : si votre programme fonctionne sur une seule famille de puces stable avec un vrai PSF, utilisez le bit natif et prenez la vitesse ; l'itinéraire simulé est un correctif de compatibilité, pas une fonctionnalité à choisir par choix. Ce n'est que lorsque vous ne pouvez vraiment pas contrôler quel silicium atterrit dans chaque incrustation que l'EAS simulé gagne sa place. Si vous envisagez maintenant un programme d'étiquettes de sécurité UHF EAS, notreOptions d'étiquettes RFID UHF personnalisées et-matériaux spéciauxet le plus largeGamme d'étiquettes RFID UHFsont le bon point de départ.
FAQ
Q : Comment le RFID EAS fonctionne-t-il réellement sur une étiquette UHF ?
R : L'étiquette comporte un bit d'état antivol qui, une fois armé, lui permet de répondre à la commande d'alarme du lecteur à la sortie, afin que le portail puisse alerter sans identifier au préalable l'élément dans une base de données.
Q : La norme EPC Gen2 (ISO/IEC 18000-63) inclut-elle une commande EAS obligatoire ?
R : Non, la norme ne définit pas de commande EAS universelle. Par conséquent, le comportement antivol sur une balise UHF est une extension du fournisseur de puce plutôt qu'une garantie de protocole.
Q : Comment une étiquette RFID UHF déclenche-t-elle une alarme EAS sans base de données principale ?
R : Une fois l'indicateur d'état du produit de la puce défini, l'étiquette répond à une commande EAS_Alarm avec un code d'alarme fixe de 64 bits à partir de l'état prêt, portant son propre état armé sans recherche dans la base de données.
Q : N'importe quel lecteur RFID peut-il utiliser la commande EAS_Alarm ?
R : Pas nécessairement ; si le micrologiciel du lecteur ne l'implémente pas, la détection revient à un Select sur l'indicateur de configuration plus une Requête, qui fonctionne mais est plus lente.
Q : La RFID UHF peut-elle remplacer complètement les portes RF-EAS traditionnelles ?
R : Pas encore à des fins de dissuasion pure ; la plupart des détaillants conservent des socles RF-EAS visibles, tandis que la technologie UHF ajoute des données-au niveau de l'article, souvent via une incrustation à double-technologie.
Envoyez demande